HackConRD CTF 2024: Firensics

Este reto nos dice que se sospecha que un empleado filtró datos confidenciales de la empresa, y nos pide encontrar información sensible en unos archivos que nos entregan.
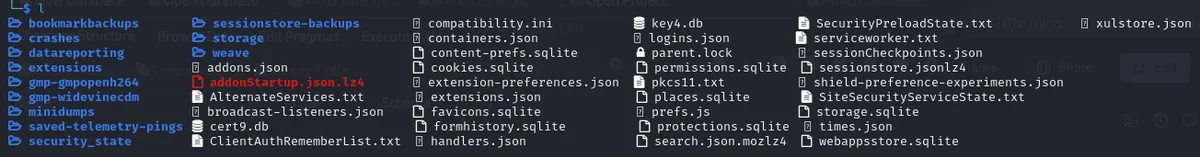
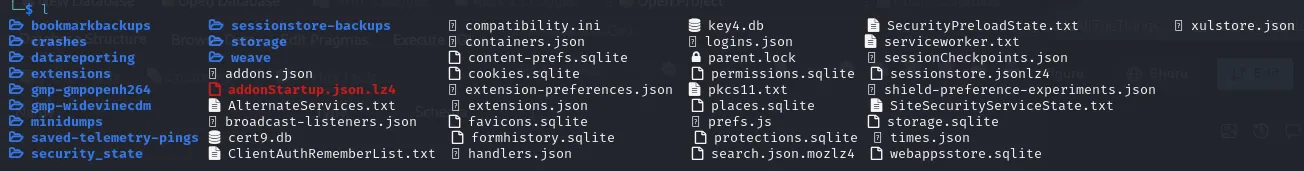
Recibimos un archivo zip que incluía todos los archivos y carpetas que se muestran abajo. Mirando con más detalle e investigando un poco, descubrimos que tenemos artefactos de Firefox.
Un artefacto es un rastro o resto que queda en la computadora y que ayuda a identificar el origen de tráfico malicioso y de ataques realizados sobre el sistema. Algunos ejemplos son la caché, el historial, las descargas, etc.
Firefox guarda estos artefactos dentro de carpetas específicas del sistema operativo.
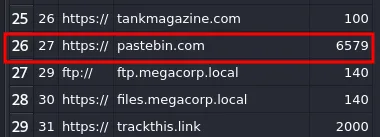
Revisando todos estos archivos, encontramos places.sqlite. Ahí pudimos ver la tabla moz_origins, y notamos algo particular: el sitio pastebin.com es el más visitado de todos, con 6579 visitas. Eso es curioso.
Pastebin.com es la herramienta de pastes número uno desde 2002. Pastebin es un sitio donde podés guardar texto en línea por un tiempo determinado.
Pasando a la tabla moz_places, encontramos una URL particular que nos lleva a una nota guardada en pastebin.com.
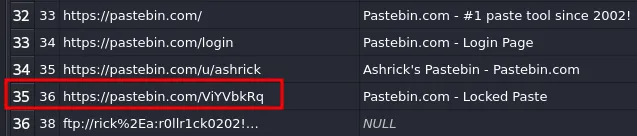
Al acceder a esta URL, vemos que pide una contraseña para liberar la información.
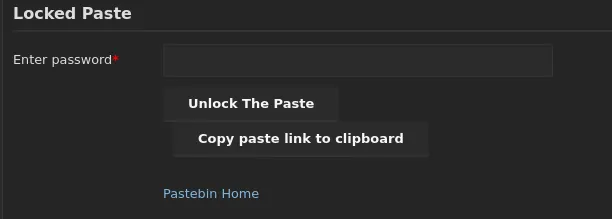
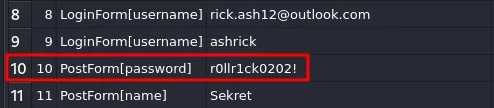
Buscando un poco, encontramos otra base de datos, formhistory.sqlite. En la tabla moz_formhistory encontramos un LoginForm[username] y un PostForm[password]. Probamos usar esa contraseña para liberar los datos en pastebin.com.
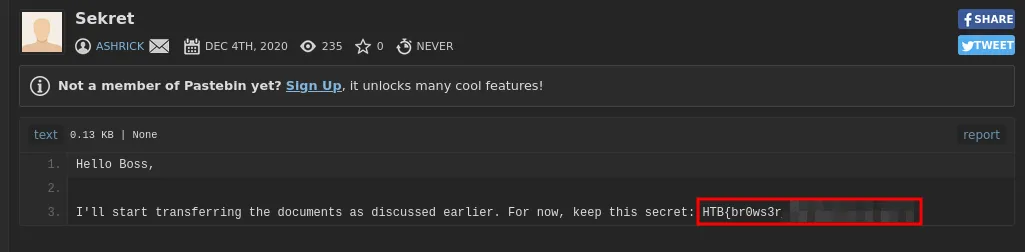
Al acceder a la nota, pudimos obtener la flag.
Gracias por leer.